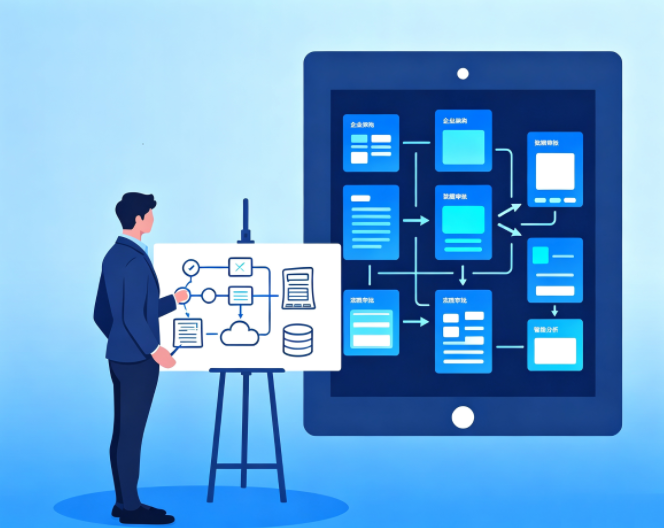
流程配置得再细,如果角色没定清楚,工单仍会在错误的部门之间来回转。服务请求由谁提交、由谁受理、谁能看到哪些数据、哪个环节可以退回或终止,这些都不是流程图层面的问题,而是组织与权限模型的输出。闪扬科技《角色权限设计》《部门和人员功能和逻辑》与《1企业智能化信息和流程管理平台 功能清单》把这一层拆成功能权限、操作权限、数据权限三类。先把角色立住,流程规则才有稳定的落点。
一、组织与人员:分派规则的底座
功能清单把组织架构与人员管理、多租户数据隔离、导入导出列为平台底层引擎的第一组能力,并提到支持客户管理模块。这不是巧合:流程规则引擎支持按组、按人、按业务分类、项目、值班组流转,每一种「按」都依赖一份准确的组织与人员数据。部门层级、岗位归属、值班组、服务对象范围若维护不全,自动分派就会退化成人工转派。组织数据还应明确以哪一侧为主、如何同步,避免多套名册并存。
二、三类权限:功能、操作、数据
《角色权限设计》把授权拆得比较细:一级菜单、二级菜单与模块授权,按已配置模块勾选,模块设计多级时权限也按多级授权;针对各模块内的操作按钮单独管理,对应创建、修改、删除等动作;数据可见范围分为全部数据、本部门、本人,并与组织机构部门关联。功能清单里「角色定义」条目同样写明包括功能权限、操作权限、数据权限。三者分开配置的意义在于:同一角色可以看某个模块,不代表能改其中数据;能处理工单,不代表能看到全部门数据。
三、按组织授权访问与多租户边界
服务门户条目提到可按组织授权访问权限,并按分类提供服务流程入口;平台底层另列多租户数据隔离、企业注册开户、后台的授权功能与授权日期、工程师数量限制、数据容量限制等管理能力。对集团型或多客户场景,这一层决定了「谁能看到哪个租户、哪个部门的数据」。权限模型若只做到角色层,跨组织的数据边界容易漏;把租户、组织、角色、数据范围四级串起来,配合服务目录的分类授权,才能在扩大使用范围时不牺牲隔离。
写在最后
角色模型不是上线前填几张表,而是流程能否自动运转的前提。建议先固定组织与人员数据的主来源,再按功能、操作、数据三类分别配置授权,最后核对租户与部门的数据边界。角色清楚了,流程规则才不会靠人工兜底。